Wazuh · Sysmon EID 10 sobre LSASS: triage L1 de un acceso a credenciales
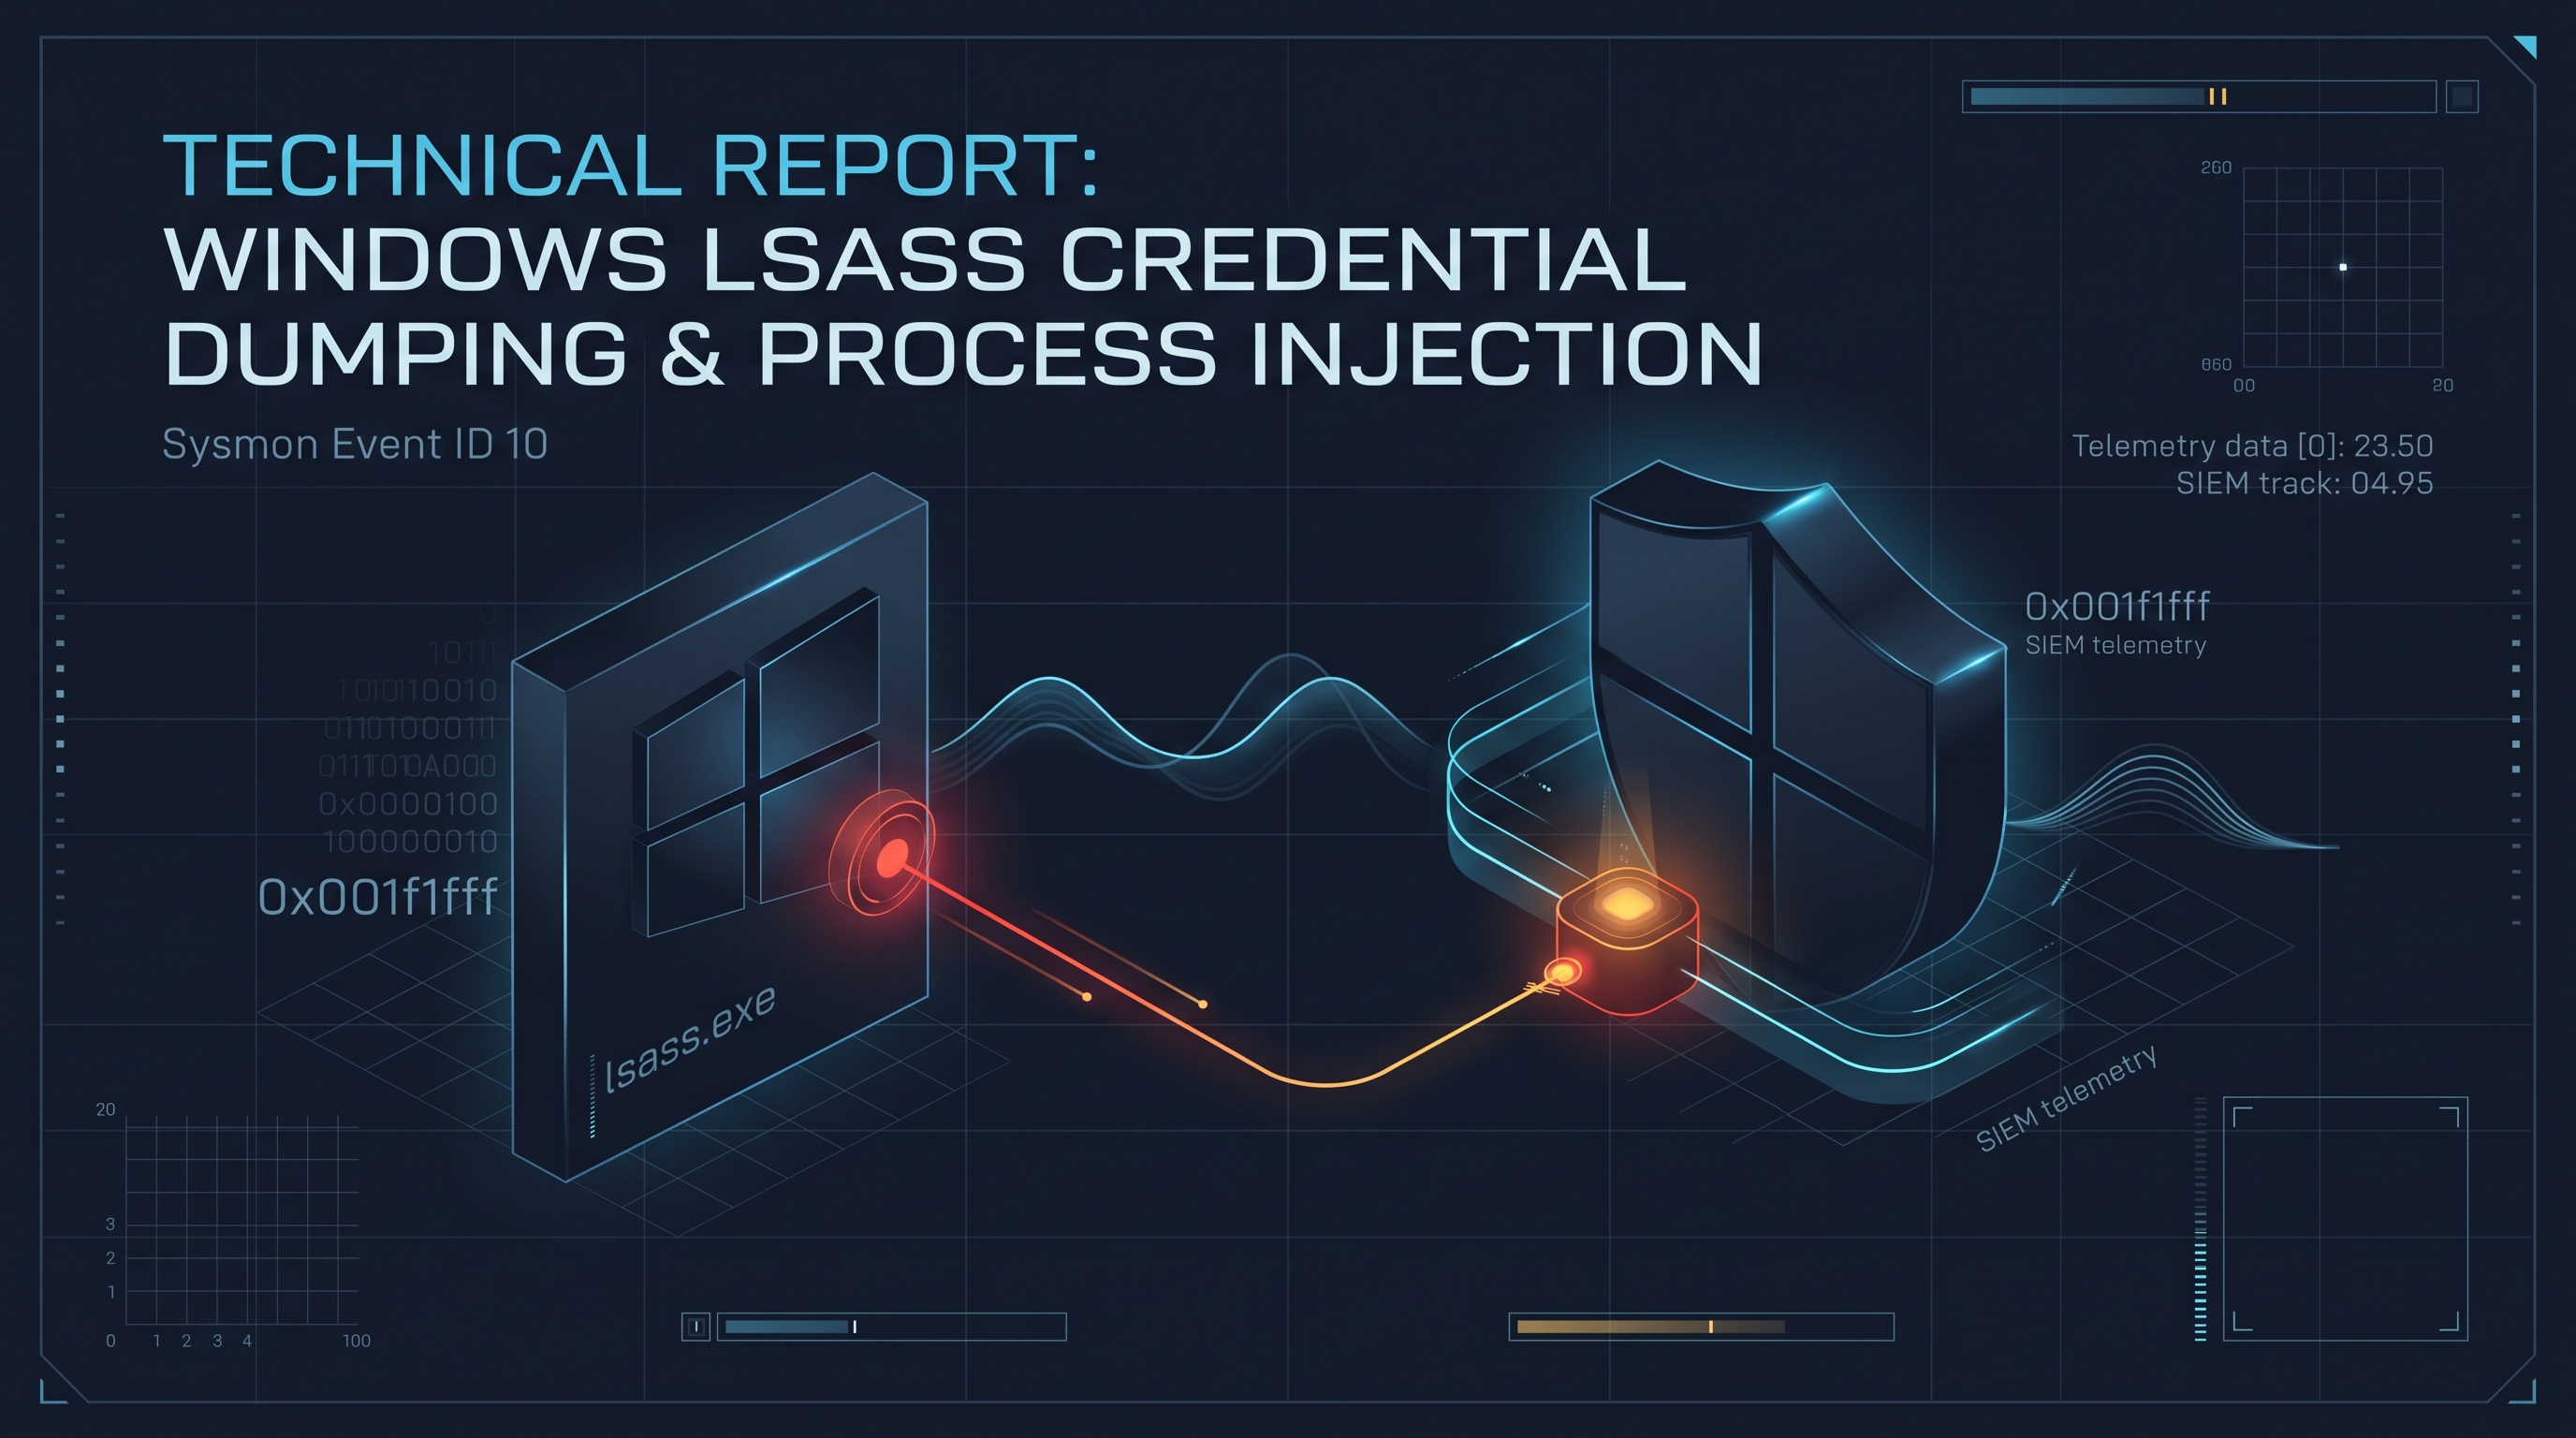
Investigación completa de una alerta de nivel 10 en Wazuh: acceso con PROCESS_ALL_ACCESS a lsass.exe desde un binario con doble extensión ejecutado en una carpeta compartida, con dos CreateRemoteThread en el mismo milisegundo. Metodología, contraste FP/TP, veredicto y verificación de los datos.